Découvrez GoogleTest certifié TÜV avec Agentic AI pour les tests C/C++ !
Plus de détails »
DISA TSA STIG
Votre équipe de développement logiciel peut simplifier la conformité DISA ASD STIG avec le support de pointe de Parasoft pour toutes les exigences. De l'analyse approfondie des applications (couvrant le Top 10 de l'OWASP, les débordements, les conditions de course et la gestion des erreurs) à l'application de l'automatisation des tests aux exigences de vérification fonctionnelle STIG.
Conçues à partir de zéro, les solutions de Parasoft sont légères et conteneurisées pour prendre en charge les initiatives DoD DevSecOps modernes telles que DSOP.
L'Agence des systèmes d'information de défense (DISA) fournit une variété de guides de mise en œuvre technique de sécurité (STIG) qui donnent des conseils pour la mise en œuvre et le déploiement sécurisés d'applications sur les réseaux du ministère de la Défense (DoD). Le STIG de sécurité et de développement d'applications (ASD) couvre le développement d'applications internes et l'évaluation d'applications tierces.
L'objectif est indiqué dans le résumé: «Ces exigences sont destinées à aider les gestionnaires de programmes de développement d'applications, les concepteurs / développeurs d'applications, les gestionnaires de la sécurité des systèmes d'information (ISSM), les responsables de la sécurité des systèmes d'information (ISSO) et les administrateurs système (SA) dans la configuration et maintenir les contrôles de sécurité pour leurs applications.
L'ASD STIG utilise un code de catégorie de gravité (CAT I, CAT II et CAT III) pour organiser et hiérarchiser les directives en fonction de l'impact possible d'un exploit de la directive particulière. CAT I inclut les problèmes les plus critiques pour que votre équipe se concentre initialement. La plupart des éléments de l'ASD STIG appartiennent à CAT II.

Le respect des exigences STIG est évalué par rapport à la documentation du produit et du processus ainsi que par l'observation et la vérification de la fonctionnalité. Ces directives s'appliquent pendant toute la durée de vie du produit, de la configuration au déploiement, à la maintenance et à la fin de vie.
Les outils d'automatisation des tests de Parasoft offrent l'analyse des applications (test de pénétration ou DAST), l'analyse du code d'application (analyse de code statique ou SAST) et d'autres solutions pour aider à valider la conformité DISA ASD STIG.
Vous pouvez obtenir la conformité DISA ASD STIG grâce aux solutions de test Parasoft, qui identifient les failles de sécurité requises par la norme.
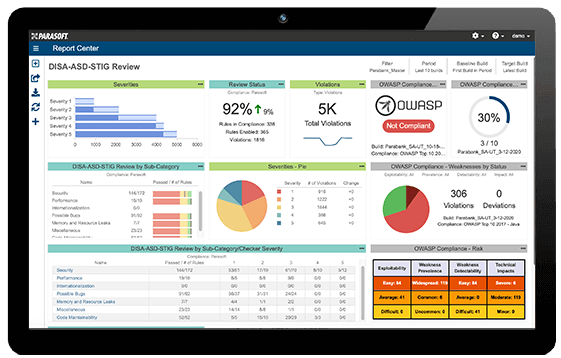
L'analyse statique de Parasoft prend en charge nativement les 10 principales vulnérabilités OWASP grâce à des paramètres préconfigurés et des rapports spécifiques sur tableau de bord web pour C/C++ , Java et C#/.NET . Les rapports OWASP intégrés aux outils Parasoft offrent un cadre de conformité entièrement auditable pour les projets. Ces rapports sont intégrés à un tableau de bord conforme aux normes, comme celui présenté dans la figure ci-dessus.
L'ASD STIG décrit les moyens de vérifier la conformité aux exigences telles que l'analyse des applications, l'analyse du code d'application, la révision manuelle et les tests de sécurité fonctionnelle. Notre suite d'outils offre une analyse du code d'application via l'analyse statique - prend en charge spécifiquement les exigences ASD STIG pour OWASP Top 10 - ainsi que les débordements de tampon, les conditions de concurrence et la gestion des erreurs. L'utilisation de l'analyse statique dès le début du développement empêche les problèmes de sécurité de s'introduire dans le logiciel.
La vérification des exigences des API est un aspect essentiel de l'automatisation des tests, notamment pour les tests ASD STIG. Les tests d'API sont hautement automatisables avec Parasoft SOAtest . Une méthode pour tester cette vulnérabilité consiste à créer un test dans SOAtest afin d'examiner les messages SOAP et de vérifier leurs horodatages. Les outils de test d'intrusion et de fuzzing de SOAtest permettent de générer et d'exécuter divers scénarios d'attaque sur vos suites de tests fonctionnels.
La couverture de code est un autre aspect important des méthodes de test mentionnées dans l'ASD STIG. Pour une meilleure visibilité sur ce que vous testez, la qualité de vos tests et la personnalisation des plans de test en fonction des priorités, Parasoft DTP capture les métriques de couverture de code des frameworks de test en temps réel et en associant la couverture aux tests manuels, aux tests fonctionnels automatisés et aux tests unitaires.
Parasoft propose une approche pragmatique qui met l'accent à la fois sur la validation STIG via l'analyse de code statique et sur des techniques préventives pour identifier et supprimer les vulnérabilités autant que possible. Automatiser au maximum les autres règles STIG avec des outils de test fonctionnel réduit les tests manuels fastidieux pour stigging dans le CI / CD pour les groupes DevSecOps.

PAPIER BLANC
Téléchargez notre livre blanc pour mettre en œuvre l'approche à trois niveaux de Parasoft pour une conformité logicielle efficace, sécurisée et rentable avec DISA ASD STIG.