Découvrez GoogleTest certifié TÜV avec Agentic AI pour les tests C/C++ !
Plus de détails »
Blog Parasoft


Comment automatiser les tests d'API pour les rendre évolutifs et durables ? Lisez la suite pour trouver la réponse à cette question et bien d'autres.
Aller à la section
Étant donné que les tests de pénétration sont coûteux et peuvent prendre beaucoup de temps à exécuter, nous devons effectuer des tests de sécurité des API de manière évolutive et durable.
Discuter de la sécurité des API et des raisons pour lesquelles nous devrions nous en soucier, c'est un peu comme parler de manger nos légumes. Nous savons tous que manger nos légumes est bon pour notre santé, mais combien d'entre nous le font réellement ? La sécurité des applications est un peu comme ça. Bien que cela soit essentiel pour la santé de nos applications et de nos entreprises, s'y efforcer n'est pas aussi intéressant que de créer de nouvelles fonctionnalités d'applications intéressantes. Mais il suffit de regarder les gros titres de l'actualité pour comprendre à quel point c'est important.
Traditionnellement, la validation d'une application ou d'une API pour la sécurité se faisait à la fin du processus de développement. Cependant, cela est intrinsèquement problématique. Il est généralement trop tard dans le processus pour corriger les erreurs découvertes: il peut être trop proche de la date de publication pour résoudre les problèmes, ou l'équipe peut être passée à d'autres projets, ou l'architecture de l'application peut être intrinsèquement non sécurisée.
De plus, les services et applications sont aujourd'hui déployés plus fréquemment que jamais, souvent plusieurs fois par jour. Ce rythme de déploiement rapide rend l'approche traditionnelle inapplicable. Dans cet article, je présenterai une checklist de sécurité des API étape par étape afin d'automatiser les tests de sécurité des API dans le processus d'intégration continue.
Pour résoudre ce problème, nous allons nous tourner vers une solution que l'industrie utilise depuis longtemps pour gérer les problèmes de qualité logicielle liés à des cycles de publication accélérés : l'intégration continue. L'intégration continue génère des versions à chaque ajout de code et valide ce nouveau code en exécutant une analyse statique et des tests unitaires pour chaque version . Les équipes les plus expérimentées peuvent même créer et exécuter des tests fonctionnels automatisés grâce à l'intégration continue (peut-être pas pour chaque version, car les tests fonctionnels sont généralement longs à exécuter, mais au moins à intervalles réguliers, par exemple une fois par jour).
Nous pouvons appliquer cette même solution aux tests de sécurité automatisés pour nos API en intégrant des tests de pénétration dans nos workflows CI. Cela garantira que nous testons les vulnérabilités de sécurité plus tôt, et cela nous donnera des tests de régression de sécurité qui peuvent détecter de nouveaux problèmes dès qu'ils sont introduits. Mais nous devrons être intelligents à ce sujet car les tests d'intrusion sont coûteux et peuvent prendre beaucoup de temps à exécuter. Nous devons le faire de manière évolutive et durable.
Je pars du principe que nos équipes rédigent et exécutent déjà des tests fonctionnels automatisés pour nos API . (Si ce n'est pas le cas, nous devons commencer par là et ne pas être prêts à envisager l'automatisation de nos tests de sécurité.) Si nous effectuons des tests fonctionnels automatisés pour nos API, nous pouvons, dans le cadre de nos processus habituels de développement et d'assurance qualité, identifier un sous-ensemble de ces tests fonctionnels à utiliser comme tests de sécurité. Nous préparerons et exécuterons ce sous-ensemble comme tests de sécurité.
Permettez-moi de décrire comment cela fonctionne en utilisant Parasoft SOAtest et sa prise en charge intégrée des tests d'intrusion , qui est incluse dans la version 2021.2.
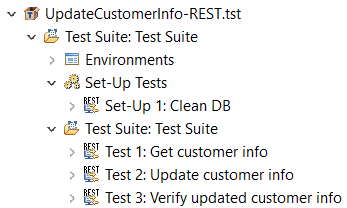
Pour commencer, supposons que nous ayons un scénario SOAtest avec 1 test de configuration qui nettoie la base de données et 3 tests qui effectuent 3 appels d'API différents. Nous souhaitons effectuer des tests d'intrusion pour chacune des 3 API appelées dans le scénario :
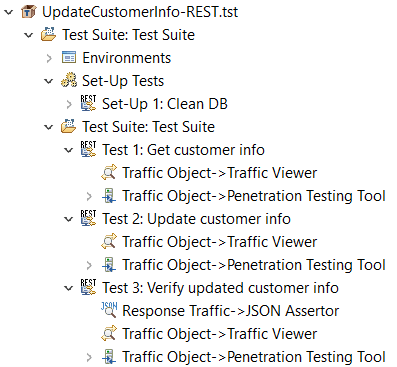
Nous allons d'abord préparer le scénario pour la sécurité en ajoutant un outil de test de pénétration à chacun des tests du scénario :
Nous exécuterons ensuite ce scénario à l'aide de SOAtest. Lors de chaque exécution, SOAtest effectuera l'appel API défini et capturera le trafic de requête et de réponse. L'outil de test d'intrusion transmettra ces données à une instance intégrée de l'outil OWASP ZAP, qui réalisera un test d'intrusion sur l'API en se basant sur les paramètres observés dans les données de trafic, grâce à ses propres heuristiques.
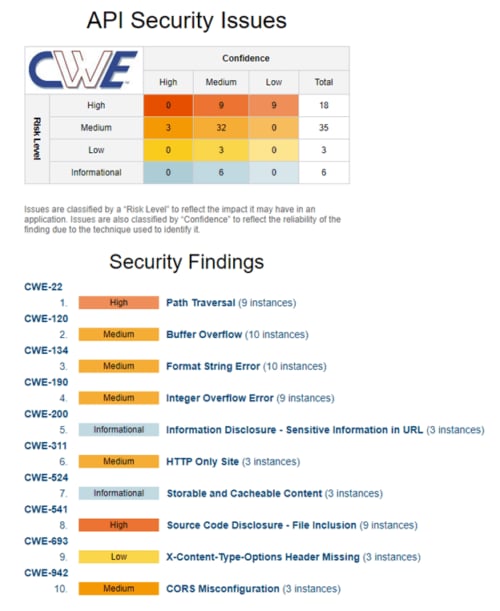
L'outil de test de pénétration signalera ensuite toutes les erreurs trouvées associées au test qui a accédé à l'API. Voici un exemple de rapport SOAtest avec toutes les erreurs organisées par CWE et par gravité :
La réutilisation des tests fonctionnels pour les utiliser comme tests de sécurité offre les avantages suivants:
Il y a quelques éléments à prendre en compte lors de la réutilisation des tests fonctionnels pour les utiliser comme tests de pénétration:
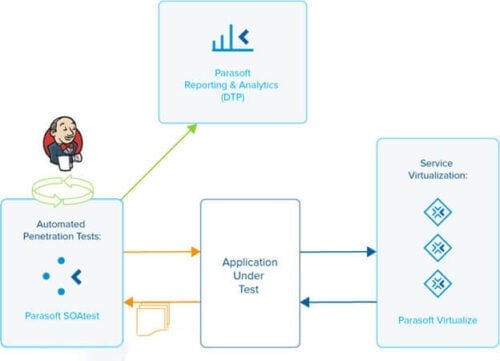
Nous devons déterminer si nous devons exécuter nos tests fonctionnels et de sécurité dans le même environnement de test ou dans un autre. La réinitialisation de l'environnement entre les exécutions de tests fonctionnels et de sécurité, ou l'utilisation d'un environnement séparé, favorise une meilleure stabilité des tests, mais n'est généralement pas nécessaire. Nous pouvons souvent réutiliser le même environnement, mais lorsque nous le faisons, nous devons exécuter les tests fonctionnels en premier et les tests de sécurité en dernier, car les tests de sécurité peuvent déstabiliser l'environnement pour les tests fonctionnels. Lorsque nous utilisons différents environnements, nous devons nous assurer que nous configurons les scénarios de test fonctionnel d'origine avec des variables afin qu'il soit facile de pointer les tests vers différents points de terminaison pour différents environnements. SOAtest prend en charge cela à l'aide de variables d'environnement.
Nos API peuvent également dépendre d'autres API externes. Nous pouvons envisager la virtualisation de services afin d'isoler notre environnement et de nous affranchir de ces systèmes externes. Cela contribuera à stabiliser nos tests tout en évitant les conséquences indésirables de nos tests d'intrusion sur les systèmes externes.
Nous pouvons garantir une meilleure qualité de nos API en déplaçant les tests de sécurité vers le développement et l'assurance qualité dans le cadre d'un processus automatisé. Nous pouvons tirer parti de nos tests fonctionnels API existants pour créer des tests de sécurité automatisés, qui nous permettront de découvrir et de corriger les erreurs de sécurité plus tôt dans le processus. Et j'espère que cela nous aidera à ne pas devenir l'un des prochains gros titres de l'actualité.

Blog
12 min de lecture
Blog
9 min de lecture
Blog
13 min de lecture